Hati-Hati Scan QR Code Sembarangan! Sekali Scan Bisa Berujung Kehilangan Uang
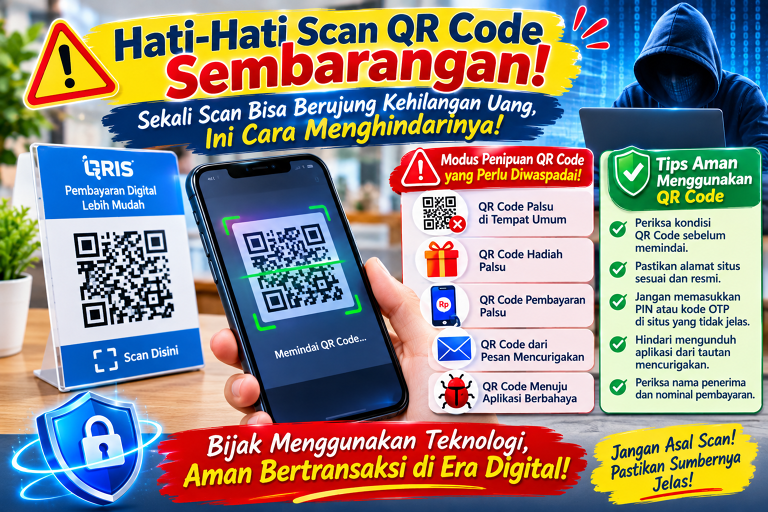
Sebagai seorang engineer atau penggiat teknologi, kita memahami bahwa Quick Response (QR) Code pada dasarnya adalah matriks data dua dimensi yang dirancang untuk efisiensi pembacaan optik tingkat tinggi. Dari absensi smart building, akses monitoring mesin, hingga transaksi QRIS, matriks piksel ini memangkas proses input manual yang rentan terhadap human error.
Namun, efisiensi ini membawa pisau bermata dua. Secara visual, mata manusia tidak memiliki kemampuan untuk melakukan parsing atau inspeksi terhadap matriks kode blok hitam-putih tersebut sebelum dipindai. Kebutaan visual inilah yang dieksploitasi oleh pelaku kejahatan siber melalui teknik peretasan yang dikenal sebagai Quishing (kombinasi dari QR Code dan Phishing).
Mari kita bedah arsitektur ancaman di balik kemudahan QR Code dari perspektif cybersecurity dan bagaimana melindungi infrastruktur data pribadi kita.
Apa Itu Quishing? Cara Kerja Penipuan QR Code di Balik Layar
Di tingkat fundamental, QR Code hanyalah string teks atau URL yang dienkode. Masalah keamanan komputasi muncul ketika payload (muatan data) yang disisipkan mengarah pada domain malicious (berbahaya).
Dalam serangan quishing yang canggih, pelaku tidak serta-merta memasukkan URL phishing secara mentah. Mereka menggunakan URL shortener (pemendek tautan) atau membangun redirect chain (rantai pengalihan) yang kompleks.
Mengapa modus ini sangat efektif, bahkan di lingkungan korporat? Banyak sistem Secure Email Gateway (SEG) atau filter anti-spam konvensional di jaringan perusahaan berfokus pada analisis teks dan tautan langsung. Sistem keamanan ini sering kali kesulitan atau bahkan mengabaikan pemindaian piksel gambar beresolusi rendah seperti lampiran stiker QR Code. Akibatnya, payload berbahaya berhasil melewati firewall dan mendarat langsung di kotak masuk target.
Mitos Keamanan: Apakah Scan QR Code Bisa Langsung Menguras Saldo Bank?
Secara teknis, memindai QR Code menggunakan aplikasi kamera standar tidak akan secara sewenang-wenang mengeksekusi kode sistem (Arbitrary Code Execution) yang langsung menguras mobile banking Anda.
Risiko eksploitasi baru terjadi pada fase tindakan lanjutan (User Interaction). QR Code adalah vektor, bukan malware-nya itu sendiri. Saldo terkuras atau data bocor apabila user yang tidak teliti merespons pancingan tersebut dengan:
-
Memasukkan kredensial (username, password, PIN) di landing page palsu yang antarmukanya di-cloning semirip mungkin dengan situs resmi.
-
Memberikan kode One-Time Password (OTP) yang memicu Account Takeover (ATO).
-
Mengunduh dan memberikan izin instalasi aplikasi APK pihak ketiga yang disusupi Trojan atau Adware.
Eksploitasi Social Engineering dan Manipulasi QRIS
Serangan quishing mayoritas bertumpu pada Social Engineering yakni meretas psikologi manusia, bukan hanya meretas sistem. Pelaku menciptakan ilusi urgensi, otoritas, atau ketakutan agar korban bertindak impulsif.
Di Indonesia, kita telah melihat kasus nyata yang mencolok: penempelan stiker QRIS palsu di atas kotak amal masjid atau fasilitas publik lainnya. Pada arsitektur pembayaran digital nasional (Quick Response Code Indonesian Standard), setiap kode QR diikat pada National Merchant ID (NMID). Namun, karena kelengahan pengguna yang tidak melakukan verifikasi NMID yang tertera di layar ponsel dengan nama merchant fisik, dana yang ditransfer masuk ke rekening dummy milik penipu.
Modus social engineering lainnya yang patut diwaspadai adalah modus tilang elektronik palsu atau surat denda parkir berstiker QR Code yang ditempel di kaca mobil, memaksa korban memindai untuk "membayar denda segera" tanpa berpikir panjang.
5 Vektor Serangan QR Code yang Wajib Diwaspadai
Untuk memetakan ancaman, berikut adalah lima vektor serangan operasional yang sering digunakan pelaku quishing:
-
Manipulasi Fisik (Overlay): Penempelan stiker QR Code baru di atas kode asli pada standee restoran, mesin tiket, atau fasilitas parkir yang mengarah ke portal pembayaran ilegal.
-
Umpan Reward (Phishing Kampanye): Penyebaran selebaran fisik atau digital berisi penawaran uang tunai, voucher, atau diskon besar, di mana QR Code mengarahkan pengguna ke formulir pengambilan data sensitif (Credential Harvesting).
-
Pengalihan Transaksi (Man-in-the-Middle sederhana): Modifikasi kode pembayaran di kasir UMKM untuk membelokkan arus traffic dana dari rekening pemilik usaha ke rekening pelaku siber.
-
Injeksi Pesan Otoritatif: Pengiriman email atau pesan WhatsApp berkedok verifikasi akun bank, pembaruan data BPJS, atau blokir paket logistik yang menyematkan QR Code sebagai medium call-to-action.
-
Distribusi Malware: QR Code yang difungsikan sebagai jembatan untuk memicu pengunduhan berkas aplikasi (APK) di luar ekosistem resmi (Play Store/App Store), yang berpotensi melakukan sniffing terhadap aktivitas perbankan di latar belakang ponsel.
Mitigasi Sistem dan Protokol Keamanan Pengguna
Menghindari quishing tidak berarti kita harus kembali ke era analog. Sebagai engineer dan warga digital yang cerdas, terapkan protokol keamanan dasar berikut:
-
Inspeksi Visual & URL: Raba dan perhatikan fisik QR Code di area publik. Apakah ada stiker yang menumpuk? Saat dipindai, jangan langsung klik. Periksa protokol URL-nya (pastikan HTTPS dan nama domain valid, bukan URL pendek yang acak).
-
Verifikasi NMID QRIS: Saat melakukan checkout pembayaran melalui aplikasi perbankan, cocokkan nama merchant yang muncul di layar dengan identitas fisik toko.
-
Gunakan Pemindai Native OS: Alih-alih mengunduh "Aplikasi Scanner QR" pihak ketiga yang rawan disusupi iklan atau malware, gunakan pemindai bawaan sistem operasi (Google Lens di Android atau native scanner di iOS). Pemindai bawaan ini terintegrasi dengan fitur Safe Browsing yang dapat memblokir tautan phishing yang sudah masuk blacklist.
-
Konfirmasi Otoritas: Jika mendapat email atau surat tilang bermuatan QR Code, jangan dipindai. Hubungi customer service resmi instansi terkait secara manual melalui situs web mereka.
Teknologi seperti QR Code adalah instrumen efisiensi yang netral. Tingkat keamanannya berbanding lurus dengan literasi digital penggunanya. Membangun infrastruktur digital yang tangguh tidak hanya bergantung pada enkripsi server, tetapi juga pada kewaspadaan pengguna di endpoint terakhir. Berpikir analitis sebelum bertindak adalah firewall terbaik yang kita miliki.

0 Komentar
Artikel Terkait


© 2015 - 2026 Anak Teknik Indonesia