Begini Cara Kerja Teknologi Penyadapan dan Bahaya Penyalahgunaannya
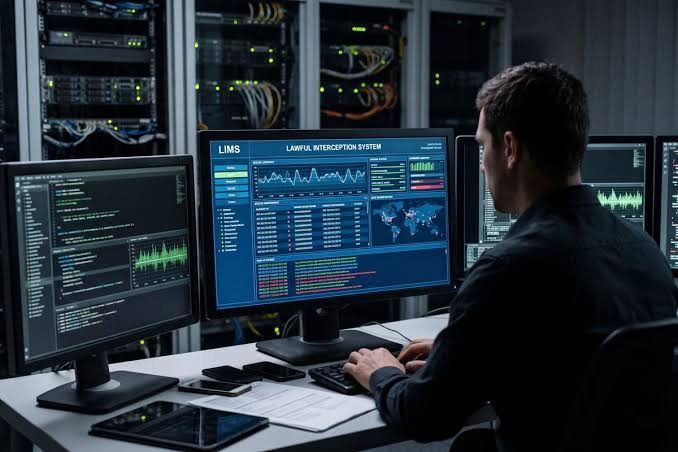
Halo, Anak Teknik! Baru-baru ini, lanskap keamanan siber dan telekomunikasi Indonesia sedang digemparkan oleh isu tingkat tinggi. Mencuat kabar tentang dugaan penyadapan ilegal terhadap Presiden Prabowo Subianto yang menyeret nama sejumlah perwira tinggi Polri, termasuk Jenderal Listyo Sigit Prabowo.
Berdasarkan rilis Bareskrim Polri pada 3 November 2026 lalu, dugaan manipulasi ini berpusat pada sebuah sistem teknologi tingkat dewa di dunia telekomunikasi yang bernama LIMS (Lawful Interception Management System).
Bagi kita yang berkecimpung di dunia teknologi dan engineering, kasus ini bukan sekadar drama politik. Ini adalah case study masif tentang bagaimana arsitektur keamanan sistem, manajemen akses, dan enkripsi bekerja—atau justru disalahgunakan—di level jaringan ( network level). Mari kita bedah teknologinya!
Apa Itu Lawful Interception dan Cara Kerjanya?
Setiap kali kita menelepon, mengirim SMS, atau mengakses internet, data kita mengalir melewati infrastruktur operator telekomunikasi (ISP/Provider). Dalam kondisi normal, data ini mengalir begitu saja. Namun, untuk keperluan penegakan hukum (seperti pemberantasan terorisme atau kejahatan berat), negara memiliki wewenang untuk mencegat aliran data ini. Praktik inilah yang disebut Lawful Interception (Intersepsi Sah).
Teknologi penyadapan ini tidak bekerja dengan cara memasang bug fisik di HP target, melainkan langsung "mengetuk" pintu di switch atau server operator telekomunikasi. Sepanjang pelaksanaannya dibekali surat perintah dan dasar hukum yang kuat, ini adalah praktik standar keamanan negara. Tapi, apa jadinya kalau akses dewa ini dipakai di luar prosedur?
Membedah LIMS dan Celah "Penghapusan Log"
Untuk mengelola siapa yang disadap dan bagaimana data intersepsi itu disimpan, aparat penegak hukum menggunakan LIMS (Lawful Interception Management System). Sistem ini bertindak sebagai jembatan antara jaringan operator seluler dan fasilitas pemantauan milik penegak hukum.
Dalam skandal periode 2025–2026 ini, penyidik Bareskrim menemukan dugaan bahwa ada nomor-nomor telepon yang dimasukkan ke server LIMS tanpa melalui proses verifikasi dan otorisasi berjenjang. Lebih fatal lagi, terungkap adanya dugaan penghapusan file hasil penyadapan dari sistem pada Oktober 2026.
Dari kacamata IT dan software engineering, ini adalah red flag yang sangat besar. Sistem sekelas LIMS seharusnya menerapkan prinsip Immutable Audit Trail—di mana setiap aktivitas (siapa yang login, nomor apa yang ditambahkan, data apa yang diunduh) tercatat secara permanen dan tidak bisa dihapus oleh siapa pun, bahkan oleh Super Admin sekalipun. Insiden ini membuktikan bahwa secanggih apa pun hardware dan software yang digunakan, celah terbesar dari keamanan siber ( cybersecurity) selalu berada di sisi manusia (Human Error / Human Malice).
Mengapa Mengganti Password Saja Tidak Cukup?
Ada miskonsepsi di masyarakat bahwa mengganti password ponsel, menyalakan autentikasi dua faktor (2FA), atau memperbarui iOS/Android bisa mencegah penyadapan LIMS. Sayangnya, tidak semudah itu, Anak Teknik.
Karena LIMS bekerja dengan cara memantau lalu lintas data langsung dari "pipa" operator seluler, pengaturan keamanan di dalam HP kamu tidak akan berpengaruh banyak terhadap intersepsi jaringan seluler konvensional (seperti panggilan suara GSM atau SMS biasa).
Lalu, bagaimana cara melawannya dari sisi user? Jawabannya ada pada kriptografi, spesifiknya End-to-End Encryption (E2EE). Jika kamu menggunakan aplikasi komunikasi yang menerapkan E2EE dengan benar (seperti Signal atau WhatsApp), data yang keluar dari ponselmu sudah diacak (ciphertext). Ketika sistem LIMS milik aparat mencegat data tersebut di tengah jalan, mereka hanya akan melihat tumpukan kode acak yang tidak bisa dibaca tanpa private key yang hanya tersimpan di perangkat pengirim dan penerima.
Pelajaran Tata Kelola Teknologi untuk Kita
Kasus ini menjadi tamparan keras bahwa di era digital, kemampuan sistem untuk mengakses informasi yang sangat masif harus dibarengi dengan tata kelola (governance) yang paranoid. Penetapan status tersangka dalam kasus ini masih harus dibuktikan di pengadilan (asas praduga tak bersalah), tetapi ada pelajaran teknis yang bisa kita ambil:
-
Keamanan Selalu Berlapis: Sistem pengawasan komunikasi harus menerapkan Zero Trust Architecture. Setiap request penyadapan harus diverifikasi oleh kunci digital dari beberapa otoritas berbeda (multi-signature authorization), bukan sekadar di-klik oleh satu operator.
-
Prioritaskan Komunikasi Terenkripsi: Hindari mendiskusikan informasi sensitif via SMS atau telepon seluler biasa. Biasakan menggunakan jalur data internet dengan aplikasi berbasis E2EE.
-
Pentingnya Transparansi: Masyarakat berhak menuntut adanya lembaga pengawas independen (audit eksternal) terhadap sistem intersepsi milik negara agar tidak dijadikan alat politik atau pemerasan.
Pada akhirnya, teknologi ibarat pisau bermata dua. Ia bisa menjadi pelindung keamanan nasional, tetapi jika jatuh ke tangan oknum dengan otorisasi tanpa batas, ia bisa menjadi senjata yang melanggar hak privasi paling mendasar. Tetap kritis, dan terus update pemahaman teknologi kalian, Anak Teknik!

0 Komentar
Artikel Terkait


© 2015 - 2026 Anak Teknik Indonesia